

대형 개인정보 유출 90%가 ‘인재’… 안전조치 무시가 부른 ‘보안 구멍’
작성일
최근 5년간 100만 건 이상 대형 유출 19건 중 17건(89.5%)이 법적 안전조치 위반
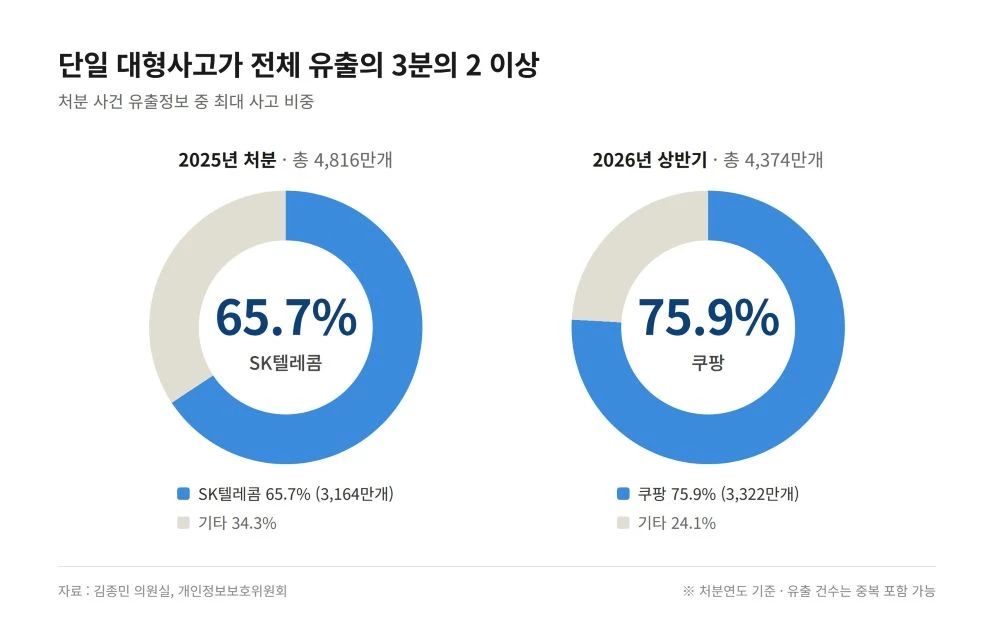
통신·이커머스 등 대기업 단일 사고가 전체 유출량의 3분의 2 이상 차지해 보안 취약성 노출
미국 FTC 및 유럽 GDPR 등 글로벌 선진 보안 강화·사전 점검 체계 타산지석… “사후 처벌 넘어 사전 실질 점검 시급”
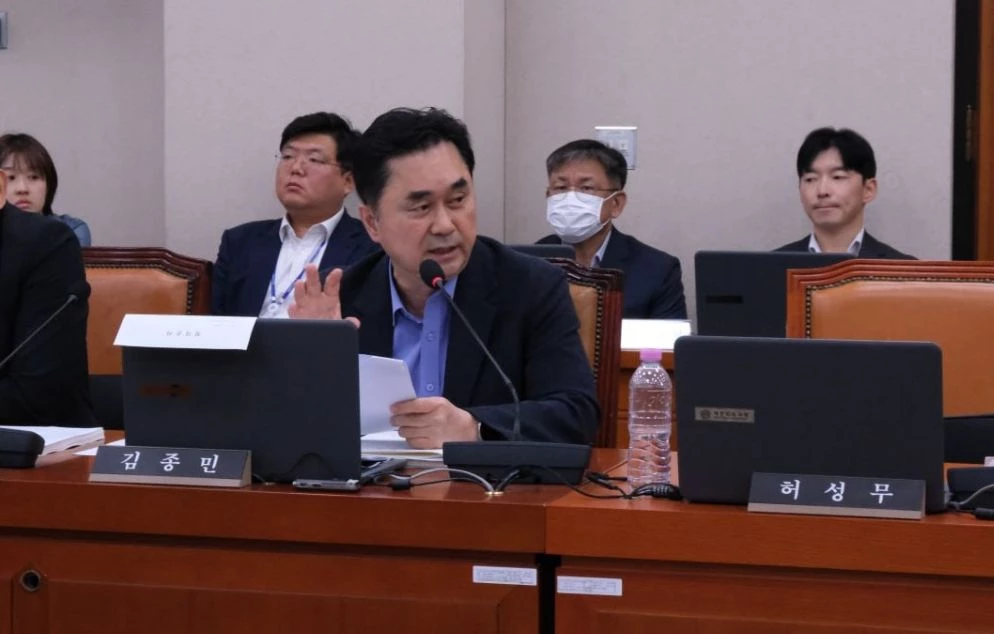
[세종=위키트리 양완영 기자] 수 천만 건의 개인정보가 무더기로 유출되는 대형 보안 사고의 10곳 중 9곳은 고도화된 해킹 기법 때문이 아니라, 기업들의 기본적인 법적 안전조치 불이행으로 인해 발생한 것으로 나타났다
해킹 기술의 진화만을 탓하기에 앞서 기업의 고질적인 보안 불감증과 실효성 없는 관리 체계가 근본 원인이라는 지적이 제기된다
국회 산업통상자원중소벤처기업위원회 소속 김종민 국회의원(무소속, 세종특별자치시 갑)이 개인정보보호위원회로부터 제출받은 「2021~2026년 6월 유출사고 처분 현황」을 분석한 결과, 해당 기간 개인정보 유출로 처분된 525건 중 390건(74.3%)에서 개인정보보호법 제29조에 따른 안전조치 의무 위반이 적발됐다
특히 피해 규모가 100만 개 이상인 대형 유출 사고는 19건 중 17건(89.5%)이 안전조치 의무를 위반한 것으로 확인됐다
해외 주요 선진국의 경우 개인정보 관리 소홀에 대해 사전 예방 중심의 강도 높은 규제를 적용한다. 미국의 연방통상위원회(FTC)나 유럽연합의 개인정보보호법(GDPR)은 대규모 데이터를 취급하는 기업에 대해 실시간 기술적·관리적 보호조치 이행을 의무화하고, 위반 시 매출액에 비례하는 천문학적인 과징금 부과는 물론 정기적인 사전 보안 감사와 이행실태 추적 관리를 강제하고 있다.
김종민 의원은 “대형 유출 사고를 막지 못한 핵심 원인은 외부 해킹이라는 핑계 뒤에 숨은 기업들의 기본적인 안전조치 불이행에 있다”라며 “개인정보보호법 제29조가 정한 안전조치는 대규모 정보 유출을 막기 위한 최소한의 법적 방어선이다”라고 지적했다
이어 김 의원은 “대규모 개인정보 처리 시스템을 보유한 기업과 기관을 대상으로 안전조치 이행 여부를 사전에 정밀 점검하고, 미비점이 발견된 사업장은 개선이 완료될 때까지 엄격히 추적·관리하는 사전 예방 중심의 보안 체계로 전환해야 한다”라고 강조했다