

골드만삭스, 7월 ‘바이브 코딩’ 칭찬하더니 클로드 코드를 엔지니어 전용으로 제한
작성일
골드만삭스가 클로드 코드·깃허브 도구를 엔지니어 전용으로 제한
스트랫은 예외…Replit CEO는 금융권 확산과 보안 위험 경고
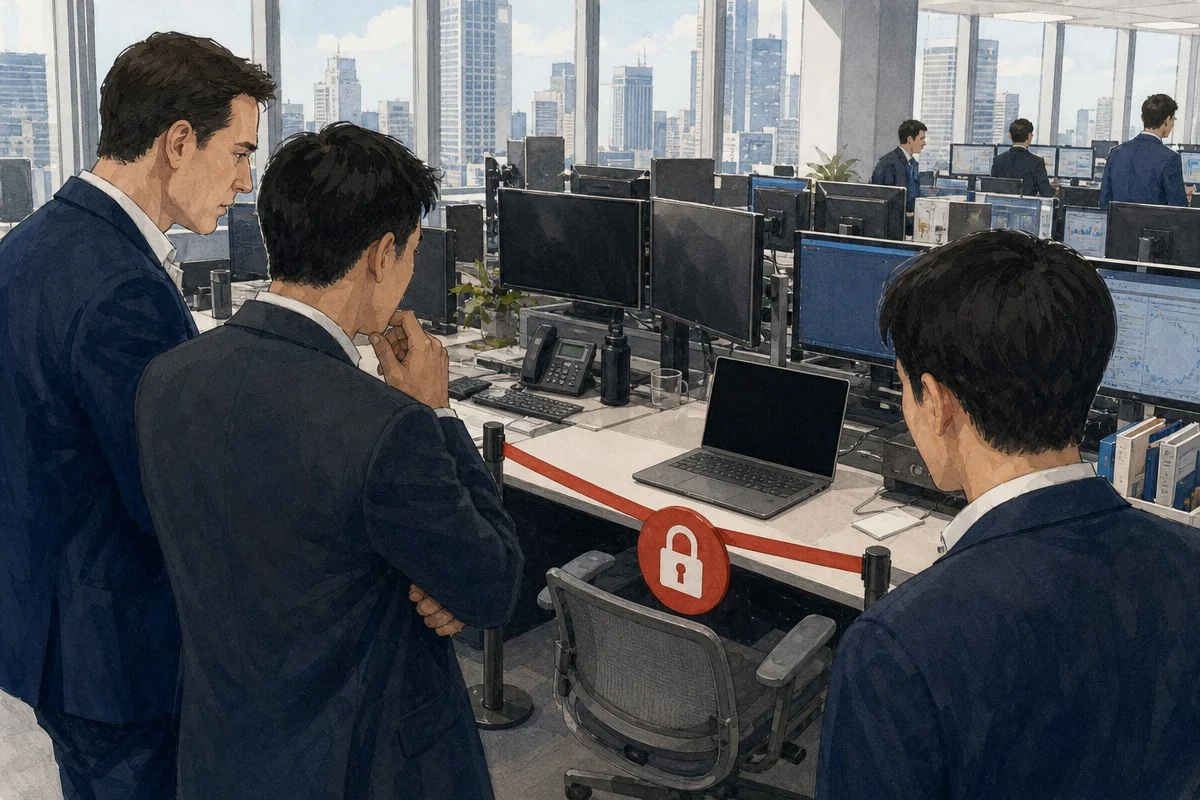
골드만삭스가 은행가와 트레이더의 AI 코딩 도구 사용에 제동을 걸었다. 블룸버그가 11월 2일(현지시각) 보도한 내용에 따르면 앤트로픽의 클로드 코드와 마이크로소프트의 깃허브 코딩 도구는 이제 엔지니어에게만 허용된다. 몇 달 동안 이 도구로 고객 거래 흐름을 살피던 인력은 사내 불만을 드러내고 있다. 개발 플랫폼 Replit의 암자드 마사드(Amjad Masad) 최고경영자는 직원 단말에서 돌아가는 AI 에이전트가 보안 위험이 되고 있다며 이 조치를 거론했다.
클로드 코드·깃허브, 엔지니어 전용으로
블룸버그가 입수해 확인한 골드만의 내부 지침은 10월에 갱신됐다. 핌츠(PYMNTS)에 따르면 골드만은 그전까지 몇 달 동안 은행가들이 클로드 코드와 깃허브 같은 도구를 업무에 쓰도록 허용했다. 앞으로는 이 도구들을 엔지니어만 쓸 수 있다.
스타트업포춘(Startup Fortune)은 약 1만 2,000명의 골드만 엔지니어가 두 도구에 대한 접근 권한을 그대로 유지한다고 전했다. 트레이더와 은행가는 대부분 접근이 막혔다. 다만 ‘스트랫’(strats)으로 불리는 일부 퀀트(계량 분석) 직원은 예외다. 스타트업포춘은 스트랫을 트레이딩과 계량 리서치, 코딩을 한 직무에서 겸하는 하이브리드 인력으로 설명했다.
제한 전 이 도구들은 실무에 쓰이고 있었다. 스타트업포춘이 전한 용도는 고객 거래 흐름 모니터링, 시장 포지션 모델링, 글과 그래픽 콘텐츠 제작이다. 한 소식통은 금지가 AI를 이런 일에 써온 일부 트레이더를 불만스럽게 했다고 말했다. The Decoder도 회수 조치가 사내 불만을 낳고 있다고 전했다.
7월엔 ‘바이브 코딩’ 칭찬했는데…골드만의 설명
시점이 눈에 띈다. 골드만의 마르코 아르젠티(Marco Argenti) 최고정보책임자는 7월 인터뷰에서 비개발 직원의 ‘바이브 코딩’(AI에 말로 지시해 코드를 만드는 방식)을 치켜세웠다. 트레이더나 자산운용 담당자가 아이디어를 내고 AI로 빠르게 시제품을 만들면 엔지니어가 이를 넘겨받아 실서비스용으로 다듬는 구조였다. 이런 방식으로 만든 결과물을 골드만 엔지니어 1만 2,000명 가운데 한 명에게 넘겨 개선하는 사례가 있었다고 한다.
골드만은 방향 전환의 이유를 구체적으로 밝히지 않았다. 대변인 Nick Carcaterra는 이렇게 말했다. “우리는 회사 각 부문에서 최선의 활용 사례를 찾기 위해 일부 AI 도구를 직원들에게 제공한다. 생산성과 위험 관리 등 여러 요소를 따져보는 실험 기간을 거친 뒤 장기적으로 가장 잘 활용할 수 있는 사람들에게 도구를 맡긴다.” The Decoder는 이 ‘여러 요소’ 외에 별다른 이유는 제시되지 않았다고 짚었다.
골드만이 AI 자체에서 물러서는 것은 아니다. 스타트업포춘에 따르면 아르젠티는 CNBC에서 에이전트형 코딩 도구가 ‘초인적 개발자’의 생산성을 30~40% 높일 수 있다고 말했다. 코그니션(Cognition)의 데빈 같은 신형 도구는 1년 전 은행이 쓰던 AI 어시스턴트의 3~4배 산출물을 낸다고도 했다. 같은 매체는 아이디어에서 실서비스까지 걸리는 속도가 내부 관리 지표이며 올해 개선 목표가 20%라고 전했다. 이 매체는 이번 조치를 두고 열정이 아니라 위험 관리가 도입 속도를 정하게 됐다는 분석을 내놨다.
월가 은행들, 에이전트에 줄줄이 선 긋기
핌츠는 이번 소식이 은행들이 AI 도구에 수백만 달러를 쓰면서도 비용·생산성·사이버 보안 위험을 어떻게 다룰지 고민하는 시점에 나왔다고 설명했다. 같은 보도는 다른 대형 은행의 움직임도 함께 짚었다. JP모건체이스의 제이미 다이먼 최고경영자는 지난달 3분기 실적 발표 콘퍼런스콜에서 ‘폭주 에이전트’를 경고했다. 외부 AI 에이전트는 은행 내부에 들이지 않겠다는 입장도 밝혔다.
뱅크오브아메리카는 하루 뒤 금지 대신 조건을 내걸었다. 핌츠가 10월에 다룬 내용에 따르면 이 은행은 AI가 승인한 결제의 책임을 누가 지는지 정하는 규약을 마련하는 동안 소비자 예금에 대한 에이전트 접근을 제한하고 있다. 핌츠는 금요일까지 씨티그룹도 같은 선을 그었다고 전했다. 씨티는 제3자 에이전트가 계좌에 로그인하거나 거래하는 것을 허용하지 않는다.
골드만은 올해 4월 말 홍콩 직원의 클로드 접근을 끊기도 했다. 스타트업포춘이 전한 바로는 성능 문제가 아니라 앤트로픽과의 계약을 엄격히 해석한 결과였다. 이 매체에 따르면 앤트로픽은 홍콩과 마카오를 포함한 중화권에서 자사 모델이 쓰이는 것을 명시적으로 금지한다. JP모건은 약 7주 뒤 홍콩 직원에게 같은 조치를 했다. 이는 코딩 도구 제한과 별개의 사안이다.
Replit의 경고: 에이전트는 직원 PC 밖에서 돌려라
마사드는 화요일 X에 이렇게 적었다. “직원 단말에서 돌아가는 AI 에이전트가 기업과 정부에 구조적 보안 위험이 되고 있다. 골드만삭스가 보도된 대로 그랬듯 클로드 코드 같은 도구를 제한하는 곳도 있다.” 골드만의 제한을 다룬 게시물에는 “금융권에 널리 퍼진 일이다. 금지의 망치가 내려오고 있다”고 답했다. 무엇이 이런 단속을 부르느냐는 질문에는 “공급망 공격 등”이라고 답했다.
마사드는 월요일 Replit이 낸 보안 권고문도 공유했다. 최고기술책임자 Luis Héctor Chávez와 엔지니어링 리드 Manish Mehta가 쓴 이 문서는 AI 에이전트를 직원 기기에서 빼고 회사가 통제하는 클라우드 환경에서 돌리라고 권한다. 자격 증명과 감사 로그, 승인 절차는 별도로 관리해야 한다고 했다. 권고문은 공격자가 개발자 도구를 파고든 사례로 커서 마켓플레이스를 통해 퍼진 변조된 클로드 코드 확장 프로그램을 들었다.
더 뉴 스택은 직원 PC에서 에이전트를 직접 돌리면 자격 증명 노출, 악성 지시, 오염된 의존성 문제가 생긴다고 정리했다. 올해는 침입자가 약 1,900개 깃허브 계정을 탈취한 뒤 약 3만 개 저장소를 노린 공격도 있었다. 한 연구팀은 클로드 코드 지침에서 한 줄을 지웠더니 범위를 벗어난 행동이 늘었다고 밝혔다. 이 매체는 엔지니어로 사용자를 한정해도 문제가 완전히 풀리지는 않는다고 지적했다. Replit은 누가 쓰느냐뿐 아니라 에이전트가 무엇을 할 수 있는지를 통제해야 한다고 주장한다.
다만 근거에는 한계가 있다. 더 뉴 스택에 따르면 마사드는 골드만이나 다른 금융기관의 제한을 촉발한 보안 사고 사례를 제시하지 않았다. 금지가 ‘널리 퍼졌다’는 주장을 뒷받침할 공개 증거도 내놓지 않았다. 더 뉴 스택은 Replit에 추가 입장을 요청했다고 밝혔다.