

플록 감시카메라 “암호화 안전” 무색, 해커들이 내부 소프트웨어까지 통째로 빼갔다
작성일
해커 그룹 스테간0그램, 도로 위 플록 감시 카메라 뜯어내 데이터 통째 복제
21일간 차량 5만200대·사람 11명 감지 기록 확인, 전국 감시망 논란 재점화
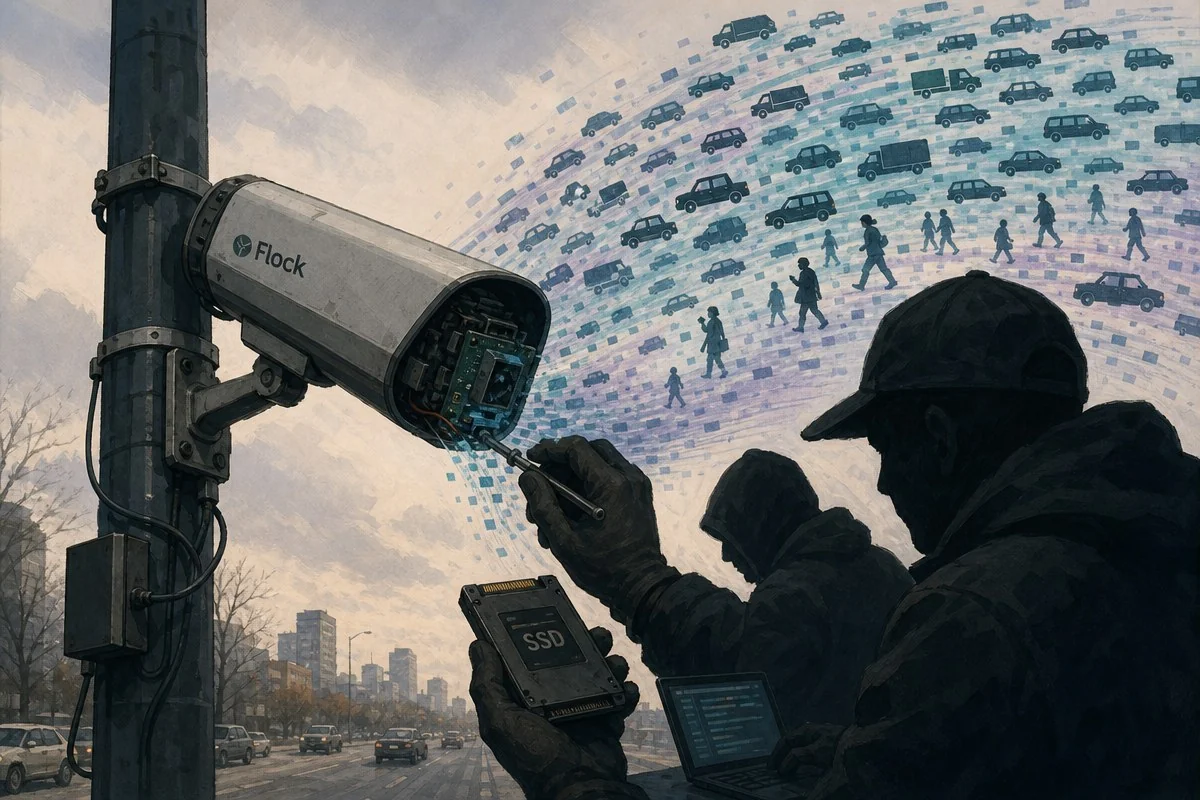
미국 감시 카메라 업체 플록 세이프티(Flock Safety)의 자동 번호판 인식 카메라가 해커들에게 통째로 뜯겨 나가 내부 데이터를 그대로 털렸다. ‘스테간0그램(stegan0gram)’이라는 해킹 그룹이 도로 위에 설치된 플록 카메라를 뜯어내 저장 장치를 거의 그대로 복제하고, 이 파일을 탐사보도 매체 404미디어와 와이어드(Wired)에 전달했다. 두 매체는 데이터 투명성 비영리단체 디스트리뷰티드 디나이얼 오브 시크릿츠를 거쳐 자료를 넘겨받아 공동 분석했다.
그 결과 플록이 “기기 자체 암호화로 보호된다”고 밝혔던 시스템의 내부가 처음으로 구체적으로 드러났다. 해커들은 자신들이 어떻게 소프트웨어를 손에 넣었는지도 공개하겠다며, 다른 사람들도 같은 방식을 따라 할 수 있길 바란다고 밝혔다.
암호화 뚫은 해커들, 파티션 속에서 찾은 열쇠
해커들은 카메라에 탑재된 안드로이드 시스템에 접근해 ‘벤더(vendor)’와 ‘미디어(media)’라는 두 개의 저장 파티션을 찾아냈다. 이 중 미디어 파티션은 암호화돼 있지 않았고, 그 안에 또 다른 파티션을 여는 암호화 키가 들어 있었다. 이 키로 카메라가 촬영한 영상과 스틸 이미지 대부분이 담긴 부분을 열 수 있었다는 것이 와이어드의 설명이다.
가장 민감한 저장 영역은 여전히 암호화된 채 접근이 막혀 있었지만, 해커들이 뜯어낸 자료만으로도 카메라 내부 작동 방식을 상당 부분 파악할 수 있었다. 스테간0그램 소속 해커 한 명은 와이어드와의 인터뷰에서 “그냥 부숴버릴 수도 있는데 왜 굳이 리버스 엔지니어링을 해서 우리를 감시하는 자들의 비밀을 찾아내려 하느냐”고 자문하며 “현장에서 하드웨어를 확보해 무력화한 뒤, 카메라와 부착된 태양광 장비까지 리버스 엔지니어링을 진행했다”고 말했다.
카메라 한 대가 21일간 모은 기록: 차량 5만대·사람 11명
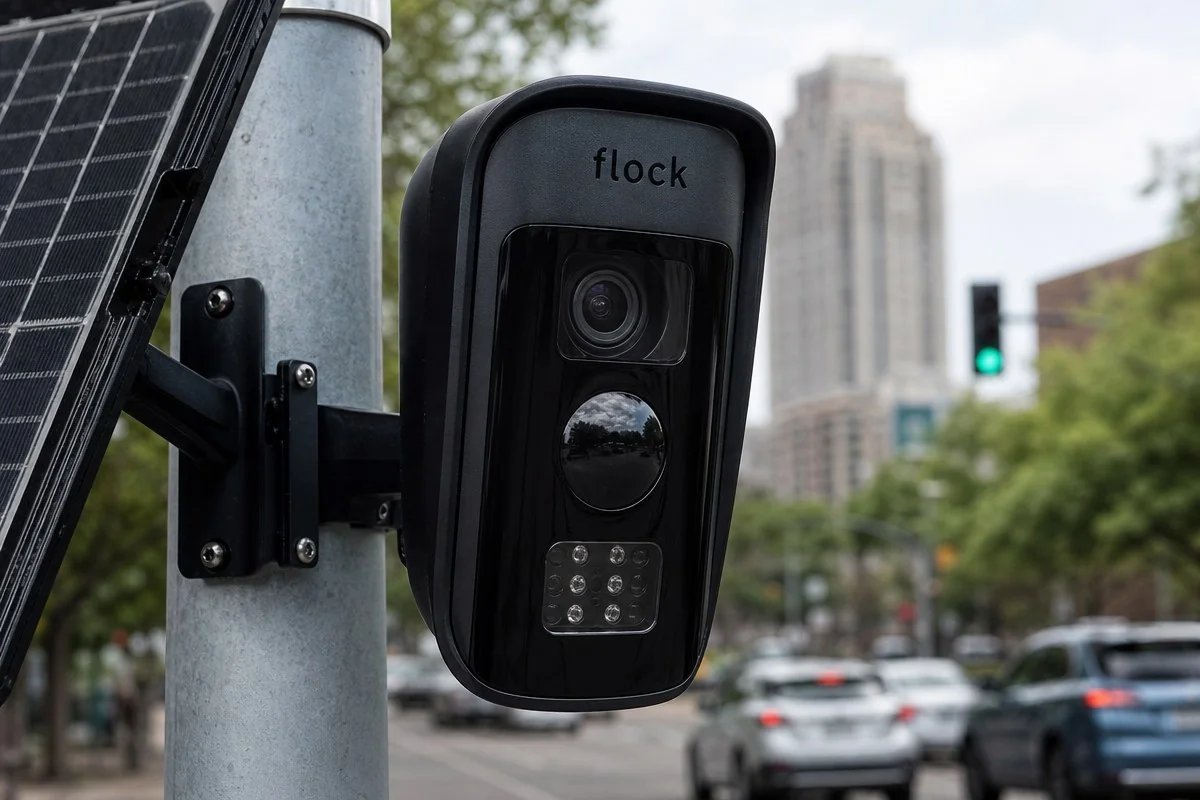
톰스하드웨어(Tom's Hardware)가 404미디어를 인용해 전한 수치에 따르면, 해커들이 확보한 카메라 한 대는 21일 동안 약 160만 장의 이미지를 촬영했다. 이 기간 차량 약 5만200대가 감지됐고, 사람도 11명이 감지 기록에 남았다. 저장된 영상 클립은 2만7321개로, 해상도 1024x768의 MP4 파일이며 재생 시간은 1~2초 정도였다.
플록은 그동안 차량 번호판을 읽고 색상·제조사·모델 같은 특징을 파악하는 작업은 자사 서버에서 처리한다고 설명해왔다. 하지만 404미디어와 와이어드의 공동 분석 결과, 카메라 자체 소프트웨어가 사람과 자전거, 번호판 형태까지 명시적으로 인식하도록 설계돼 있다는 사실이 확인됐다. 지나가는 차량 한 대당 수십 장의 이미지가 찍혔고, 몇 주 분량 로그만으로도 100만 장 넘는 이미지가 생성된 것으로 나타났다.
카메라의 컴퓨터 비전 소프트웨어는 범퍼 스티커 같은 그래픽까지 별도로 잘라내기도 했는데, 한 오토바이 운전자 안장가방에 붙은 성조기 패치를 인식한 사례도 있었다. 톰스하드웨어는 운영체제 자체에 얼굴 인식 기능이 내장돼 있었지만 실제 카메라 운용에는 사용되지 않았다고 전했다. 앞서 한 보안 연구자가 시스템 결함을 지적했을 때 플록 측은 물리적 접근이 필요하며 이미지는 클라우드로 전송되기 전 잠시만 기기에 보관된다고 반박한 바 있다.
전국 2000여 기관이 들여다보는 감시망
플록의 카메라 시스템은 개별 지자체·경찰서가 소유한 카메라 기록을 검색할 수 있게 해주지만, 회사의 전국 네트워크를 통해 다른 지역 경찰서도 그 기록에 접근할 수 있다는 점이 오랜 논란거리였다. 와이어드가 조지아주 알파레타를 조사한 결과, 이 도시 플록 카메라 기록에는 경찰서·대학·공항은 물론 연방 총무청 감사관실까지 포함해 2000개가 넘는 기관이 접근할 수 있었다.
404미디어는 앞서 일부 지역 경찰이 이민단속국을 대신해 전국 네트워크에서 번호판을 조회했다고 보도했다. 이 중에는 이민당국 협력이나 주 밖 번호판 데이터 반출을 금지한 지역도 포함돼 있었다. 텍사스에서는 한 경찰이 스스로 낙태를 시행한 여성을 찾기 위해 전국의 플록 카메라를 조회한 사실도 드러난 바 있다. 이런 보도들이 이어지면서 플록 카메라, 나아가 자동 번호판 인식 카메라 전반을 지역사회에 두는 것이 맞는지에 대한 논쟁이 커졌다.
카메라 파괴에서 리버스 엔지니어링까지, 커지는 반발
플록 카메라를 훼손하거나 치우려다 체포된 사람이 미국 전역에서 여러 명 나왔다. 일부 지방자치단체는 플록 카메라 운용을 완전히 중단하겠다고 선언했고, 한 경찰서는 훼손 시도자를 유인하려 3D 프린터로 만든 가짜 플록 카메라 케이스를 설치하기도 했다.
일부 경찰관이 연인을 스토킹하는 데 이 시스템을 이용해 체포된 사례도 있었고, 번호판을 잘못 입력해 한 자동차 리뷰어가 불필요하게 “매복 수색”을 당한 사건도 있었다. 이런 논란으로 일부 지자체는 플록과의 계약을 종료했다.
다만 카메라 파손 같은 실력행사에 우려를 표하는 목소리도 있다. 전직 로드아일랜드주 포터킷 경찰관 노엘 피차르도는 “그런 식의 자경단식 행동은 오히려 경찰과 국가가 이 도구가 필요하다는 믿음을 굳히게 만들 뿐”이라고 말했다. 그는 “국가가 감시에 반대하는 시민들의 불만을 계속 무시할수록 이런 일이 더 자주 일어날 것”이라고 덧붙였다.
유출로 플록의 암호화 방식에 대한 신뢰가 흔들리면서, 회사가 어떤 후속 조치를 내놓을지가 관심사로 떠올랐다. 스테간0그램은 카메라 소프트웨어를 어떻게 확보했는지 방법까지 공개하겠다고 밝혔는데, 이는 유사한 리버스 엔지니어링 시도가 다른 지역에서도 이어질 수 있음을 시사한다.